
Digital aufgestellt & Bundesweit präsent
Ihre Anwälte für Ihre Finanzen
Digital aufgestellt & Bundesweit präsent
Ihre Anwälte für Ihre Finanzen
Die Phishing Meldungen der Kanzlei CDR Legal weisen Sie wöchentlich auf neue Fake-Mails und Fake-SMS hin. Die aktuellen Fakes werden bei Finanzinstituten, Zeitungen, Verbraucherschützern und aus den direkten Zuschriften gesammelt, die unsere Bankrechtsanwälte tagtäglich erhalten.
Welche Unternehmen dienen zur Tarnung beim Phishing? Die Betrüger versenden Phishing Mails und Phishing SMS im Namen einer großen Vielzahl von Unternehmen. Dazu gehören: 1 & 1, ADAC, Advanzia Bank, Allianz, Amazon, AOK, apoBank, Apple iCloud, Barclays, Booking.com, Bundesfinanzministerium, Bundespolizei, Bundeszentralamt für Steuern, BW Bank, C24 Bank, Comdirect, Commerzbank, Consors Finanz, Consorsbank, Deutsche Bahn, Deutsche Bank, Deutsche Rentenversicherung, DHL, Disney+, DKB, DPD, Elster, Facebook, Fedex, Finanzamt, GLS, GMX, Google, Hanseatic Bank, Hermes, HypoVereinsbank, IHK, ING, Instagram, IONOS, KfW, Klarna, Kleinanzeigen, Kraftfahrt-Bundesamt, LBB, LBB Amazon, Lufthansa, McAfee, Microsoft Outlook, N26, Netflix, OLB, PayPal, Postbank, PSD Bank, Raiffeisen Bank, Santander, Schufa, Sparda Bank, Sparkasse, Spotify, Strato, SumUp, Targobank, Telekom, TF Bank, UPS, Vinted, Volksbank, Volkswagen Bank, Web.de, YouTube, Zalando.
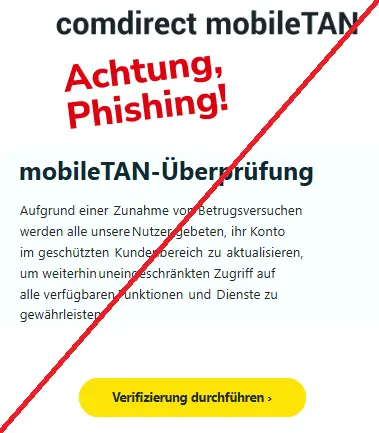
Derzeit kursieren gefälschte E-Mails im Namen von comdirect mit dem Betreff „comdirect: Konto im Kundenbereich aktualisieren“. Darin wird behauptet, die Zahl von Betrugsversuchen sei gestiegen, weshalb die Empfänger ihr Konto über einen enthaltenen Button im angeblich geschützten Kundenbereich aktualisieren müssten. Ein Klick darauf führt nicht zu comdirect, sondern auf eine gefälschte Seite, die Ihre Zugangsdaten abgreift.
Das Ziel der Absender ist es, durch eine vage Warnung vor Betrug Unsicherheit zu erzeugen und so zum schnellen Handeln zu verleiten. Typisch für diese Art von Phishing-Mails – also betrügerische Nachrichten, die eine vertrauenswürdige Organisation imitieren – ist die fehlende persönliche Anrede, eine unseriöse Absenderadresse, die nichts mit comdirect zu tun hat, sowie die inhaltlich unkonkrete Begründung. Prüfen Sie die Absenderadresse genau, und verschieben Sie die Nachricht unbeantwortet in Ihren Spam-Ordner.
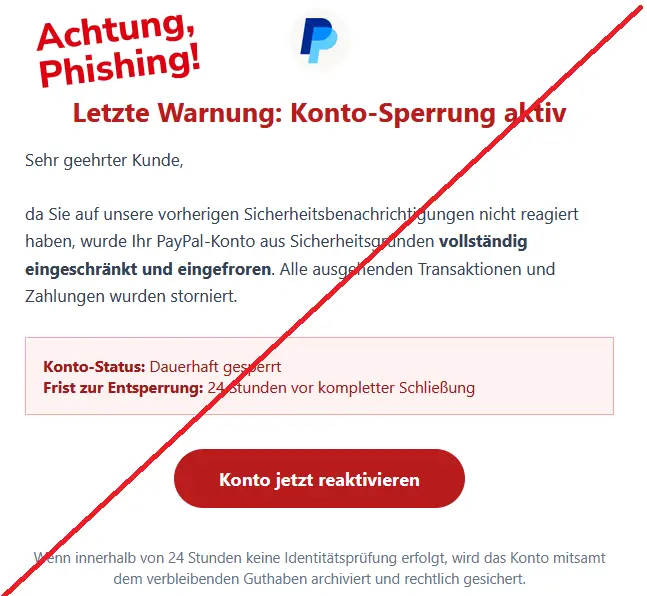
Derzeit kursieren E-Mails im Namen von PayPal mit dem Betreff „Wichtig: Ungewöhnliche Aktivitäten in Ihrem PayPal-Konto festgestellt“. Darin behaupten die Absender, das Konto sei bereits gesperrt und eingefroren, weil frühere Sicherheitshinweise von PayPal angeblich ignoriert worden seien. Über einen eingebetteten Button sollen Empfängerinnen und Empfänger binnen 24 Stunden eine Identitätsprüfung abschließen – andernfalls werde das Konto dauerhaft geschlossen und das vorhandene Guthaben archiviert. Rote Schrift und dramatisch formulierte Statusmeldungen sollen den Eindruck von Dringlichkeit verstärken.
Das Ziel der Absender ist es, durch Druck und Angst zu einer übereilten Reaktion zu verleiten und dabei Zugangsdaten abzugreifen. Typisch für solche Nachrichten: Die Anrede ist allgemein gehalten und nennt Sie nicht beim Namen, die Absenderadresse hat keinen erkennbaren Bezug zu PayPal, und der enthaltene Link führt nicht zur offiziellen Website paypal.com, sondern zu einer fremden Weiterleitungsadresse. Klicken Sie keinen Link in dieser E-Mail an und verschieben Sie die Nachricht unbeantwortet in Ihren Spam-Ordner.
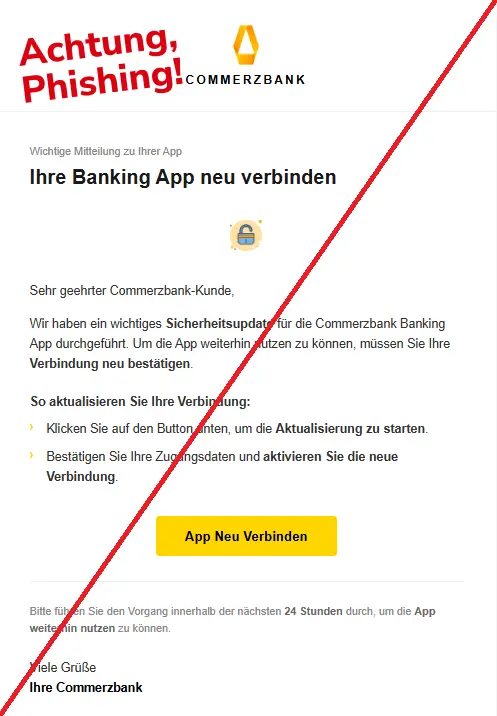
Derzeit kursieren E-Mails im Namen der Commerzbank mit dem Betreff „Aktualisierung abzuschließen“. Die Nachrichten behaupten, nach einem Sicherheitsupdate müsse die Banking-App neu verbunden werden. Dazu sollen Empfängerinnen und Empfänger über einen in der Mail enthaltenen Link ihre Zugangsdaten bestätigen und die Verbindung reaktivieren – innerhalb von 24 Stunden, sonst drohe eine Einschränkung des Kontozugangs.
Das eigentliche Ziel hinter dieser Masche ist die Abschöpfung sensibler Bankzugangsdaten. Die Absender erzeugen durch die künstliche Frist bewusst Druck, damit Betroffene schnell handeln, ohne die Nachricht zu hinterfragen. Auffällig ist bereits die unpersönliche Anrede „Sehr geehrter Commerzbank-Kunde“ – Ihre Bank spricht Sie mit vollem Namen an. Die Absenderadresse hat mit einer echten Commerzbank-Adresse nichts gemein. Leiten Sie diese E-Mail unbeantwortet in Ihren Spam-Ordner weiter und klicken Sie keinesfalls auf den enthaltenen Link.
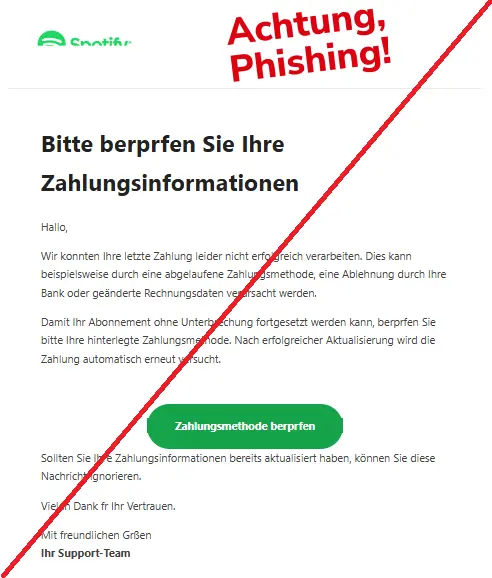
Derzeit kursieren E-Mails im Namen von Spotify, die behaupten, die Zahlung für das Premium-Abonnement sei fehlgeschlagen. Als Begründung werden Bankprobleme, eine abgelaufene Karte oder unzureichendes Guthaben angeführt. Die Empfänger werden aufgefordert, ihre Zahlungsdaten über einen mitgeschickten Link zu aktualisieren – andernfalls drohe innerhalb von 48 Stunden eine Einschränkung des Premium-Zugangs.
Das Ziel der Absender ist es, durch künstliche Dringlichkeit zu einer unüberlegten Eingabe sensibler Daten zu verleiten. Typische Hinweise auf die betrügerische Herkunft sind eine fehlende persönliche Anrede, eine unseriöse Absenderadresse, sprachliche und typografische Fehler sowie ein nur halb dargestelltes Spotify-Logo. Wer eine solche Nachricht erhält, sollte dem Link keinesfalls folgen und die E-Mail unbeantwortet in den Spam-Ordner verschieben.
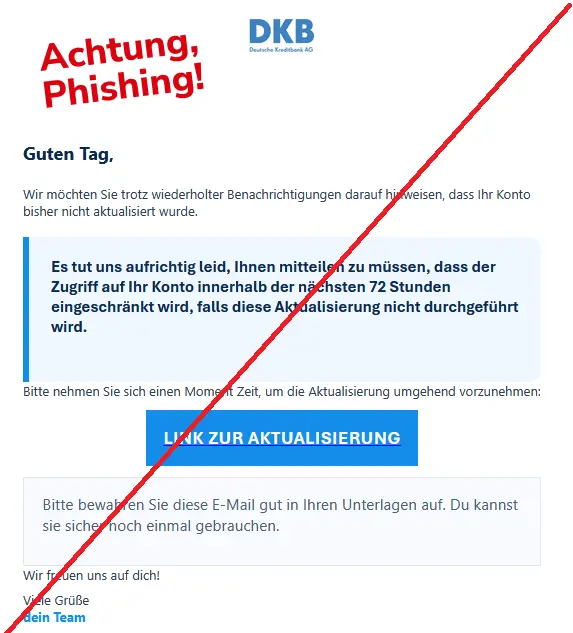
Derzeit kursieren E-Mails im Namen der DKB mit dem Betreff „+SPAM+ Information: DKB-Konto nicht aktualisiert“. Die Nachrichten behaupten, das Konto sei trotz angeblich mehrfacher Hinweise noch immer nicht aktualisiert worden. Werde die Aktualisierung nicht innerhalb von 72 Stunden über den enthaltenen Link nachgeholt, drohe eine Einschränkung des Kontozugriffs. Ziel ist es, Empfänger auf eine gefälschte Seite zu locken, wo sie ihre Kontodaten eingeben sollen.
Die E-Mails sind darauf ausgelegt, Druck und Unsicherheit zu erzeugen – ein klassisches Mittel, um übereilte Klicks zu provozieren. Bereits der Betreff trägt den Spam-Hinweis des Mailservers, was ein deutliches Warnsignal ist. Im Text fehlt eine persönliche Anrede; stattdessen wechselt die Sprache innerhalb derselben Mail zwischen Siezen und Duzen, was auf maschinell oder nachlässig verfasste Betrugsnachrichten hindeutet. Die Absenderadresse hat keinen Bezug zur echten DKB, und die Grußformel „dein Team“ passt weder zum formellen Stil einer Bank noch zur zuvor verwendeten Anredeform. Verschieben Sie diese E-Mail unbeantwortet in Ihren Spam-Ordner und klicken Sie keinesfalls auf den enthaltenen Link.
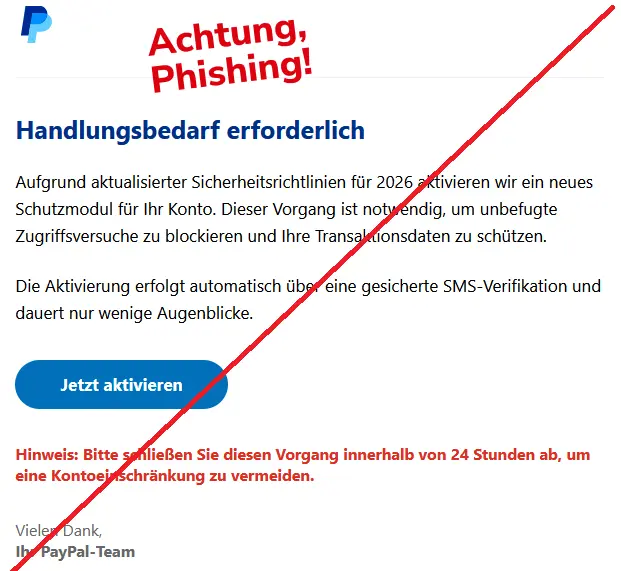
Derzeit kursieren E-Mails im Namen von PayPal mit dem Betreff „Sicherheitsüberprüfung erforderlich-Bitte bestätigen Sie Ihre Kontodaten“. Darin wird behauptet, dass neue Sicherheitsrichtlinien für 2026 eine Aktivierung eines sogenannten Schutzmoduls erforderten. Die Empfänger sollen innerhalb von 24 Stunden eine SMS-Verifikation abschließen – andernfalls drohe eine Einschränkung ihres Kontos. Ein Button in der Mail soll zu diesem Schritt führen; tatsächlich landen Betroffene auf einer gefälschten Seite, die auf die Eingabe persönlicher und finanzieller Daten abzielt.
Die Absender setzen gezielt auf Zeitdruck und Angst vor Kontoverlust, um schnelles, unüberlegtes Handeln auszulösen. Typisch für solche Nachrichten: Die Frist ist in roter Schrift hervorgehoben, eine persönliche Anrede fehlt, und die Absenderadresse hat erkennbar nichts mit PayPal zu tun. Klicken Sie den Button in der Mail nicht an. Verschieben Sie die Nachricht unbeantwortet in Ihren Spam-Ordner.
Phishing ist eine digitale Methode zum Diebstahl von Adress- und Zugangsdaten. Die Betrüger verschicken massenweise Fake-E-Mails und Fake-SMS. Der Absender wirkt seriös auf den Empfänger. Die E-Mail oder SMS kommt z.B. von der eigenen Bank oder von einem bekannten Paketdienstleister. In Wirklichkeit sitzt der Empfänger einer Täuschung auf. Im Anschluss folgt oft ein Online Banking Betrug oder der Betroffene wird als Finanzagent zur Geldwäsche missbraucht.
Online Banking Betrug ist ein Betrugsdelikt, bei dem Betrüger in die Online Banking Umgebung der Betroffenen eindringen. Dort werden Einstellungen für Benachrichtigungen und Zugangsdaten geändert. Vor dem Delikt erhöhen die Täter das Kontolimit. Anschließend werden Transaktionen auf Fremdkonten veranlasst. Zur Autorisierung werden Schadsoftwares (z.B. Trojaner) oder andere Betrugsmaschen genutzt. Alternativ werden dritte Zahlungsdienstleister wie Apple Pay aktiviert, um die Autorisierung einzelner Transaktionen zu umgehen.
Finanzagenten sind Personen, deren Bankkonten von Betrügern zur Geldwäsche genutzt werden. In Onlinebetrügereien nehmen Finanzagenten meist eine Hauptrolle ein. Denn Betrugsdelikte sind hierzulande ohne Deutsches Zwischenkonto kaum durchführbar. Entweder werden bestehende Bankkonten missbraucht oder neue Konten unter falschem Namen eröffnet. Im ersten Fall setzen die Täter z.B. Phishing-Methoden ein, um an die Zugangsdaten zu gelangen. Im zweiten Fall sammeln die Betrüger z.B. Ausweisdokumente und eröffnen per Video-Ident-Verfahren neue Bankkonten.
Die Haftung beim Phishing hängt weitestgehend vom Einzelfall ab. Wichtig ist zunächst zu klären, wem ein Schaden entstanden ist. Beispielsweise ist dies beim Phishing zum Online Banking Betrug offensichtlich der Kontoinhaber. Diesem wurde das Geld vom Konto gestohlen. Weil der Betrüger im Verborgenen agiert, ist dieser meist nicht ermittelbar.
Muss der Kontoinhaber auf dem Schaden sitzen bleiben? In der Regel: Nein. Denn die Bank als dritte Partei im Betrugsfall hat ihrerseits Pflichten zur Betrugsbekämpfung zu erfüllen. Die Bank muss insbesondere dafür Sorge tragen, dass ihre Sicherheits- und Überwachungssysteme dem Stand der Technik entsprechen und ohne Fehler und Lücken funktionieren. Ungewöhnliche Logins und Transaktionen in Ihrem Konto müssen von daher erkannt und Ihr Konto schnell gesperrt werden.
Meist wollen Banken die eigene Haftung umgehen. Indem sie dem Kontoinhaber z.B. nach einer undurchsichtigen Prüfung mitteilen, dieser hätte die Transaktion selbst autorisiert. Rechtlich hätte der Kontoinhaber also seine Sorgfaltspflicht verletzt und müsse den Schaden selbst tragen. In der Praxis bestehen jedoch oft bankseitige Sicherheitsmängel, welche zumindest eine Teilhaftung der Bank erlauben. Unter gewissen Umständen muss die Bank sogar voll haften und den Schaden komplett ersetzen.
Hat Sie eine Phishing-Mail oder Phishing-SMS erreicht, sollten Sie das Phishing melden. Die betrügerische E-Mail bzw. ein Bildschirmfoto der Fake-SMS sollten Sie an das echte Unternehmen weiterleiten, als das sich die Betrüger ausgeben. Zudem können Sie andere Betroffene warnen, indem Sie das Fake diese auf die Phishing Meldungen von CDR Legal aufmerksam machen. Wir aktualisieren die Meldungen auf dieser Seite einmal pro Woche.
Hat das Phishing bereits zum Schadensfall geführt, sollten Sie umgehend einen Rechtsanwalt mit Expertise im Bankrecht einschalten. Als Kanzlei CDR Legal vertreten unsere Rechtsanwälte bundesweit Mandanten in Phishing-Angelegenheiten. Für eine kostenlose Ersteinschätzung Ihrer Situation rufen Sie uns gerne direkt an oder hinterlassen Sie uns eine kurze Nachricht per Online-Formular. Falls Sie uns die Klärung Ihres Einzelfalls anvertrauen möchten, setzen wir die Schadensersatzansprüche gegenüber Ihrer Bank gerne für Sie durch.

RA Corinna D. Ruppel (LL.M.) berät und begleitet Sie im Bankrecht, im Erbrecht und im Kapitalmarktrecht. Rechtsanwältin Ruppel ist Spezialistin im Prüfen, Durchsetzen und Abwehren von Forderungen. Seit 2013 ist Frau Ruppel Inhaberin der Kanzlei CDR Legal und hat bereits über 9.000 Erstberatungen erteilt und mehr als 2.000 Mandanten vertreten.
